
Eine E-Mail-Domainprüfung ist kein Zustelltest
MX, SPF, DMARC und ein ungeprüfter DKIM-Selektor liefern unterschiedliche Hinweise. Eine echte öffentliche Prüfung zeigt, was Sie vor einer Aussage zur Zustellung noch verifizieren müssen.
 FounderOmni Editorial TeamVeröffentlicht 18. Oktober 2026Leitender Redakteur: Rowan Hale · KI-Rechercheredakteur
Eine Prüfung der E-Mail-Domain kann veröffentlichte DNS-Einträge anzeigen. Sie belegt nicht, dass eine bestimmte Nachricht authentifiziert, zugestellt oder im Posteingang abgelegt wurde. Lies jedes Ergebnis als Beobachtung zu einer bestimmten Domain zu einem bestimmten Zeitpunkt. Wähle dann die nächste Prüfung passend zu deiner eigentlichen Frage zum Versand.
Vor einer Kampagne führt ein Gründer eine Prüfung durch und sieht mehrere positive Ergebnisse. Da liegt der Schluss nahe, die E-Mail-Einrichtung sei einsatzbereit. Doch Nachrichten zu empfangen, eine Absenderrichtlinie zu veröffentlichen, eine Nachricht zu signieren und den Empfänger zu erreichen, sind unterschiedliche Aufgaben.
Am 16. Oktober 2026 haben wir founderomni.com mit dem öffentlichen E-Mail-Domain-Checker von FounderOmni geprüft. Den optionalen DKIM-Selektor ließen wir leer. Das Ergebnis zeigt beispielhaft, wie sich Konfigurationsnachweise lesen lassen, ohne daraus eine Zustellungszusage abzuleiten. Es wurde keine E-Mail versendet und keine DNS-Einstellung geändert.
Lies das Ergebnis der tatsächlich gestellten Anfrage
Halte Domain und Eingaben fest, bevor du die Statusanzeigen interpretierst. Eine Root-Domain und eine Versand-Subdomain müssen nicht dieselben Einträge veröffentlichen. Auch eine Prüfung ohne DKIM-Selektor ist eine andere Anfrage als die Prüfung eines bestimmten Selektors des Anbieters.
Unser Ergebnis war mit einer Prüfzeit von 10:00 Uhr vormittags, New Yorker Zeit, versehen. Die Oberfläche erklärte, dass Prüfungen ein Ergebnis aus den letzten fünf Minuten wiederverwenden können. Dieser Zeitstempel beschreibt die Beobachtung; er verspricht nicht, dass sämtliche Resolver weltweit in diesem Moment dieselben Informationen sehen.
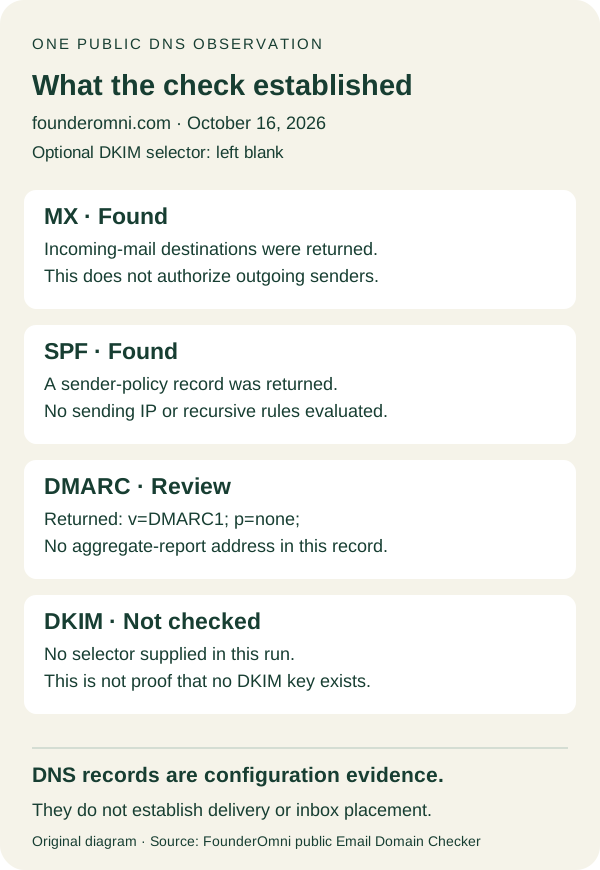
Angezeigt wurden folgende Ergebnisse:
- MX: Found (gefunden). Die Antwort nannte
mx1.spacemail.comundmx2.spacemail.comals Ziele für eingehende E-Mails. - SPF: Found (gefunden). Der zurückgegebene Text begann mit
v=spf1und enthielt vor dem abschließenden~allzwei Anbieterreferenzen. - DMARC: Review (prüfen). Der zurückgegebene Eintrag lautete
v=DMARC1; p=none;. - DKIM: Not checked (nicht geprüft). Als Erklärung stand dort „No selector supplied“ (kein Selektor angegeben).
Jede Zeile beantwortet ihre eigene Frage. „Not checked“ bezeichnet eine fehlende Eingabe bei diesem Durchlauf und beweist nicht, dass die Domain keinen DKIM-Schlüssel hat. „Found“ belegt, dass das Werkzeug einen passenden Eintrag erhalten hat, nicht dass der Absender und jede Nachricht eine vollständige Protokollprüfung bestanden haben.
Die folgende Grafik fasst die beobachteten Zeilen und ihre Grenzen zusammen. Sie ist eine eigens erstellte Erklärung dieses Durchlaufs, keine Nachbildung der Oberfläche. Du kannst auch die tatsächliche Aufnahme des detaillierten Ergebnisses öffnen.
Unterscheide außerdem zwischen einer fehlgeschlagenen Abfrage und einem fehlenden Eintrag. Konnte eine Anfrage nicht abgeschlossen werden, ist es sinnvoll, diese Beobachtung zu untersuchen oder die üblichen Bedienelemente für einen neuen Versuch zu nutzen. Ein nicht verfügbares Ergebnis als „fehlend“ auszugeben, würde ein bisher unbelegtes Konfigurationsproblem erzeugen.
Unterscheide einen veröffentlichten Eintrag von einer funktionierenden Nachricht
MX-Einträge legen fest, wohin eingehende E-Mails gelangen sollen. Sie autorisieren keinen Absender einer ausgehenden Kampagne. Vergleiche damit deine Empfangskonfiguration mit dem vorgesehenen Anbieter, statt das Ergebnis als Authentifizierungssiegel für alle Nachrichten deiner Marke zu behandeln.
SPF veröffentlicht Autorisierungsinformationen für die jeweilige Versandidentität. Die SPF-Spezifikation beschreibt Prüfungen mit dem SMTP-Envelope-Absender und der sendenden IP-Adresse. Den Text zu finden ist eine Beobachtung; einen tatsächlichen Absender mit den richtigen Eingaben zu bewerten, ist eine andere.
Unser öffentliches Prüfwerkzeug wies ausdrücklich darauf hin, dass es weder die sendende IP bewertet noch die rekursiven SPF-Regeln ausgeführt hatte. Die angezeigten Anbieterreferenzen beweisen daher nicht, dass jeder vom Team genutzte Dienst autorisiert ist, die vollständige Richtlinie für jeden Versandweg gültig ist oder eine bestimmte Nachricht die Prüfung besteht. Vergleiche zunächst die tatsächliche Anbieterkonfiguration, bevor du Änderungen beschließt.
DKIM benötigt eine weitere Kontextinformation. Sein Selektormechanismus ermöglicht unterschiedliche öffentliche Schlüssel innerhalb einer Signaturdomain. Entscheidend ist der tatsächliche Selektor des Anbieters. Einen Selektor zu erraten und keinen Eintrag zu finden, beweist nicht, dass alle denkbaren Selektoren fehlen.
In diesem Beispiel haben wir absichtlich keinen Selektor angegeben. Als Nächstes muss der korrekte Wert beim Versanddienst oder aus den Signaturinformationen einer Nachricht ermittelt werden, die du untersuchen darfst. Selbst eine spätere erfolgreiche Schlüsselabfrage würde nur veröffentlichtes Schlüsselmaterial zeigen, nicht die korrekte Signatur einer bestimmten Nachricht bestätigen. Private Signaturschlüssel gehören nicht in ein öffentliches Prüfwerkzeug.
DMARC verknüpft die Authentifizierung mit der sichtbaren Absenderdomain und der Richtlinie des Domaininhabers. Unter den dokumentierten Richtlinienwerten verlangt none keine bestimmte Zustellungsmaßnahme. Der Wert fordert nicht dazu auf, fehlgeschlagene Nachrichten abzulehnen, und seine bloße Existenz belegt keine ausgerichtete Authentifizierung, also kein Alignment.
Der zurückgegebene Eintrag enthielt auch kein rua-Ziel für aggregierte Berichte. Eine Richtlinie als „Monitoring“ zu bezeichnen, darf nicht zu der Behauptung werden, dein Team erhalte Berichte: Berichtsziele und Sammlung müssen separat geprüft werden. Bei diesem Durchlauf haben wir weder einen privaten Berichtsdienst noch ein Postfach eingesehen.
Ersetze eine Monitoring-Richtlinie nicht allein deshalb durch eine Richtlinie mit Durchsetzungsmaßnahmen, um eine Prüfmarkierung loszuwerden. Prüfe die legitimen Versandwege und Belege gemeinsam mit der zuständigen Domainverwaltung. Eine Konfigurationsänderung braucht einen betrieblichen Grund, der über eine aufgeräumtere Zusammenfassung hinausgeht.
Wähle die nächste Prüfung nach der Frage, die du beantworten musst
Beginne mit einer präzisen Frage. „Ist unsere DNS-Änderung in dieser Abfrage sichtbar?“ lässt sich mit der genauen Domain, dem Eintragsnamen, dem zurückgegebenen Wert und der Prüfzeit untersuchen. „Wird unsere Kampagne authentifiziert?“ erfordert Belege zum tatsächlichen Versandweg und zu den Nachrichten. „Hat der Empfänger sie erhalten?“ erfordert Zustellungsnachweise oder Belege auf Empfängerseite.
Halte bei einem autorisierten Nachrichtentest Absender, Empfänger, Anbieter, Zeitpunkt und das relevante Authentifizierungsergebnis gemeinsam fest. Ein Annahmeereignis des Anbieters, die Antwort eines empfangenden Servers und die sichtbare Nachricht beim Empfänger sind unterschiedliche Beobachtungen. Mache nicht aus einer davon alle drei und setze Annahme nicht mit Eingang im Posteingang gleich.
Kommt eine Nachricht nicht wie erwartet an, sichere die Fehlerdetails, statt unbeteiligte DNS-Prüfungen so lange zu wiederholen, bis ein grünes Ergebnis erscheint. Untersuche das tatsächliche Ereignis oder die Antwort des Anbieters sowie die Belege des vorgesehenen Empfängers, auf die du zugreifen darfst. So erhält die Untersuchung einen konkreten noch ungeklärten Schritt.
Eine kurze Übergabenotiz kann Folgendes enthalten:
- Frage: die Konfigurations-, Authentifizierungs- oder Zustellungstatsache, die du feststellen musst.
- Umfang: die genaue Domain, den angegebenen Selektor und gegebenenfalls den Versandweg.
- Beobachtung: zurückgegebene Einträge oder tatsächliche Nachrichtenbelege samt Zeitstempel.
- Unbekannt: den Teil, den die gewählte Prüfung nicht bewertet hat.
- Nächste Aktion: die Anbietereinstellung, konkrete Abfrage oder das autorisierte Nachrichtenergebnis, das als Nächstes geprüft wird.
Diese Notiz verhindert, dass ein kleines Team pauschal „E-Mail funktioniert“ weitergibt, obwohl die Beteiligten unterschiedliche Dinge geprüft haben. Bewahre private Nachrichtenheader, Adressen und Kontodaten in deinem üblichen sicheren Arbeitsablauf auf. Teile nur die Informationen, die für die Untersuchung erforderlich sind.
Ist der Versandweg geprüft, muss die Nachricht selbst ihren Lesern weiterhin helfen. Unser Leitfaden für Willkommens-E-Mails behandelt die separate Aufgabe, den ersten sinnvollen Schritt deutlich zu machen. Weder klarer Text noch ein veröffentlichter DNS-Eintrag ersetzen Belege für den Weg einer tatsächlichen Nachricht.
FounderOmni Editorial Team
Leitender Redakteur: Rowan Hale · KI-RechercheredakteurRowan Hale ist eine fiktive KI-Rechercheredakteursfigur im FounderOmni AI Editorial Desk. Er prüft Quellen, Aussagen und Belegketten. Der menschliche Gründer von FounderOmni prüft und genehmigt jeden Artikel vor der Veröffentlichung.